Email lừa đảo là thư giả danh một nơi bạn tin tưởng, như ngân hàng, cơ quan nhà nước, đối tác hay một dịch vụ quen thuộc, để dụ bạn bấm link, mở tệp hoặc đưa thông tin và tiền. Hồi trước loại thư này khá dễ lộ: tiếng Việt dịch máy, logo mờ, địa chỉ gửi lạ hoắc. Giờ thì khác. Nhiều email được trình bày chỉn chu đến mức nhìn bằng mắt thường rất khó phân biệt với thư thật.
Vì thế, cách nhận biết email lừa đảo không còn là chuyện thấy lạ thì bỏ qua. Bài này đi theo thứ tự đọc một email từ trên xuống để bạn biết nên soi chỗ nào. Sau đó là những kiểu giả mạo hay gặp ở Việt Nam, việc nên làm khi nghi ngờ và cách xử lý nếu lỡ bấm vào link rồi.
Nội dung bài viết ☛
Cách nhận biết email lừa đảo qua 6 chỗ cần soi
Lưu ý trước: email không có lỗi chính tả, có logo và chữ ký chuyên nghiệp vẫn có thể là email lừa đảo. Logo và giao diện rất dễ sao chép, nên vẻ ngoài đẹp chưa nói lên điều gì, đặc biệt trong thời đại Ai.
Thứ đáng tin hơn là địa chỉ gửi, đường link và cách email yêu cầu bạn hành động. Mỗi dấu hiệu email lừa đảo dưới đây nên được đọc cùng những dấu hiệu khác, đừng dựa vào một cái riêng lẻ. Ta đi lần lượt từng chỗ nhé.
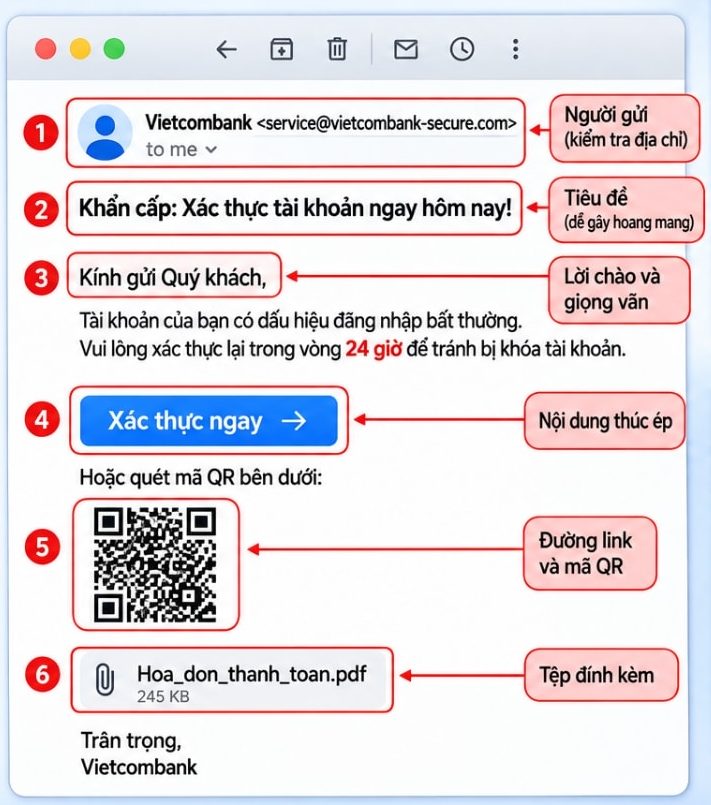
Người gửi: kiểm tra địa chỉ email và tên miền
Tên hiển thị giống tấm bảng tên đeo trước ngực, ai cũng in được, kể cả tên ngân hàng của bạn. Cái cần xem là địa chỉ email thật, nằm trong dấu ngoặc nhọn hoặc hiện ra khi bạn bấm vào tên người gửi.
Tiếp theo, nhìn tên miền phía sau dấu @. Kẻ gửi hay dùng tên miền gần giống tên thật, chỉ khác một ký tự, thêm một chữ hoặc dùng đuôi lạ. Có những ký tự dễ nhầm, như chữ “rn” ghép lại trông giống chữ “m”, chữ l thường giống chữ I hoa, số 0 giống chữ O. Đọc lướt thì không thấy, đọc từng ký tự mới thấy.
Địa chỉ email trông có vẻ chính xác cũng chưa đảm bảo an toàn. Kẻ gian có thể giả mạo địa chỉ gửi hoặc dùng tài khoản thật đã bị chiếm quyền.
Tiêu đề: chữ khẩn cấp, cảnh báo khóa tài khoản, báo trúng thưởng
Tiêu đề email lừa đảo thường đánh vào cảm xúc: “Cảnh báo khóa tài khoản”, “Giao dịch bất thường”, “Bạn đã trúng thưởng”, “Hành động ngay”. Email thật của dịch vụ đôi khi cũng báo khẩn, nhưng thường nói rõ chuyện gì đang xảy ra. Email lừa đảo thì chủ yếu là dọa.
Lời chào và giọng văn: chào chung chung, xưng hô lạ
Thư thật từ dịch vụ bạn đang dùng thường gọi đúng tên bạn hoặc nhắc tới thông tin tài khoản. Thư lừa đảo hay chào chung chung kiểu “Quý khách” hoặc “Người dùng thân mến”, vì người gửi không biết bạn là ai. Cách xưng hô lạ hay câu văn gượng cũng đáng để ý.
Có điều mình không khuyên dựa riêng vào điểm này, vì giờ viết cho trôi chảy là chuyện dễ.
Nội dung thúc ép: tạo áp lực thời gian, dọa mất tiền hoặc tài khoản
Đây là phần cốt lõi của nhiều email lừa đảo. Họ muốn bạn hành động trước khi kịp nghĩ. Nên bạn sẽ thấy những cụm như “trong vòng 24 giờ”, “ngay lập tức”, kèm lời dọa mất tiền, mất tài khoản hay bị phạt.
Có một câu hỏi đơn giản nên tự hỏi: thư này có đang ép mình làm gì đó ngay, liên quan đến tiền hoặc tài khoản không? Nếu có thì dừng lại. Bị ép làm gấp tự nó đã là một dấu hiệu rồi.
Đường link và mã QR: kiểm tra địa chỉ đích trước khi bấm
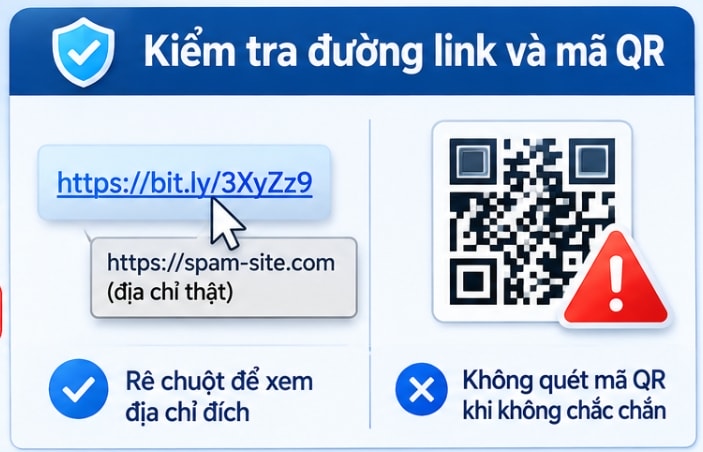
Link trong email có thể hiển thị một đằng, dẫn đi một nẻo. Trên máy tính, rê chuột lên link mà không bấm, địa chỉ đích sẽ hiện ở góc dưới. Trên điện thoại, nhiều ứng dụng cho nhấn giữ vào link để xem địa chỉ, tùy ứng dụng bạn dùng.
Link rút gọn thì không thấy được đích đến, nên cũng cần cẩn thận. Nếu lỡ mở ra một trang lạ, bài 5 cách xác định trang web lừa đảo sẽ giúp bạn kiểm tra tiếp.
Mã QR trong email cũng nên để ý. Mắt người không đọc được đường dẫn nằm trong mã QR, nên rất dễ bị đưa tới trang giả. Mã QR trong email mà bạn không chắc nguồn thì đừng quét.
Tệp đính kèm: hóa đơn hoặc chứng từ bạn không hề yêu cầu
Tệp đính kèm từ người gửi lạ thì đừng mở, nhất là hóa đơn, chứng từ, thông báo thanh toán mà bạn không yêu cầu. Các loại tệp chạy được hoặc tệp nén càng phải cẩn thận. Ngay cả tệp PDF trông vô hại cũng có thể chứa link dẫn tới trang giả. Nếu một đối tác quen bất ngờ gửi tệp, hãy hỏi lại họ qua kênh khác trước khi mở.
Các kịch bản lừa đảo qua email thường gặp ở Việt Nam
Biết dấu hiệu chung là một chuyện, biết kẻ gian hay đóng vai gì còn giúp nhận ra nhanh hơn. Dưới đây là năm kiểu đáng để ý.
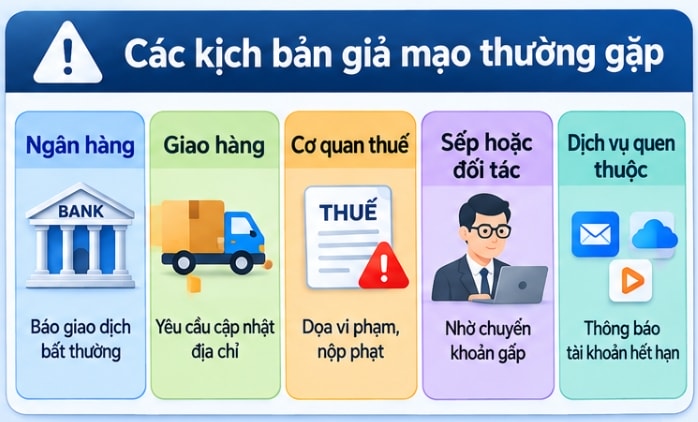
Email giả mạo ngân hàng: báo giao dịch bất thường, yêu cầu xác thực tài khoản
Email nói tài khoản có giao dịch lạ hoặc bị tạm khóa, rồi yêu cầu xác thực lại. Link dẫn tới một trang đăng nhập giả giống trang thật để lấy tên đăng nhập, mật khẩu, thậm chí mã OTP.
Mã OTP là mã dành riêng cho bạn. Đừng nhập mã OTP vào trang đăng nhập mở từ link trong email. Nếu cần xác thực, hãy tự mở ứng dụng hoặc website chính thức của ngân hàng và làm theo quy trình ở đó.
Giả hãng giao hàng và sàn thương mại điện tử: báo đơn lỗi, đòi cập nhật địa chỉ hoặc đóng phí
Chiêu quen thuộc là báo đơn giao không thành công, yêu cầu cập nhật địa chỉ hoặc trả một khoản phí nhỏ. Phí nhỏ khiến bạn dễ dãi, nhưng thứ họ cần thường là thông tin thẻ. Nếu bạn đang chờ một đơn hàng thật thì càng dễ dính, dù email được gửi hàng loạt cho rất nhiều người.
Một trường hợp khác: Bạn chuyển khoảng vào một tài khoản lạ nào đó, sau đó nhận được yêu cầu làm theo các bước để hủy bỏ dịch vụ nhằm tránh bị tính phí cao sau này. Gặp trường hợp này, 100% là lừa đảo.
Giả cơ quan thuế hoặc công an: dọa vi phạm, bắt nộp phạt hoặc khai thông tin
Nhóm này dọa bạn nợ thuế, vi phạm hay có giấy mời, rồi bắt nộp phạt hoặc cung cấp thông tin cá nhân. Nỗi sợ trước cơ quan nhà nước là đòn tâm lý khá mạnh. Gặp email kiểu này, đừng làm theo chỉ dẫn trong email. Hãy tự tìm kênh liên hệ chính thức của nơi đó để hỏi lại.
Giả sếp hoặc đối tác: nhờ chuyển khoản gấp, đổi số tài khoản nhận tiền
Kiểu này nhắm vào công ty. Một email trông như của giám đốc hoặc đối tác nhờ chuyển khoản gấp, hay báo đổi số tài khoản nhận tiền. Nó khó nhận hơn vì không có link lạ hay tệp lạ nào để soi, chỉ có một lời nhờ nghe có vẻ hợp lý. Yêu cầu nào liên quan đến tiền, nhất là đổi thông tin thanh toán, nên được xác nhận lại bằng cách gọi trực tiếp cho người đó, qua số bạn đã có từ trước.
Giả dịch vụ quen thuộc: báo tài khoản hết hạn, bắt đăng nhập hoặc gia hạn
Nhóm này giả danh các dịch vụ số bạn đang dùng như email, lưu trữ đám mây, mạng xã hội, hosting hay tên miền. Nội dung thường là tài khoản sắp hết hạn, cần đăng nhập hoặc gia hạn ngay. Với người có website, email báo tên miền hay hosting sắp hết hạn rất dễ gây hoảng. Cách ổn nhất là tự mở trang quản lý của dịch vụ xem có thông báo thật hay không.
Làm gì khi nhận được email đáng ngờ?
Việc đầu tiên là đừng bấm link, đừng tải tệp và đừng trả lời. Trả lời cũng có thể báo cho người gửi biết địa chỉ của bạn còn dùng.
Sau đó tự vào website chính thức để kiểm tra. Gõ địa chỉ vào trình duyệt hoặc mở ứng dụng có sẵn trên máy, đừng đi qua link trong email. Nếu thông báo là thật, bạn sẽ thấy nó ngay trong tài khoản.
Với email từ sếp hoặc đối tác, hãy liên hệ họ qua một kênh khác, như gọi điện hoặc nhắn tin bằng thông tin bạn đã có từ trước. Đừng dùng thông tin liên hệ ghi trong chính email đó.
Cuối cùng, báo cáo email là lừa đảo rồi hãy xóa. Hầu hết dịch vụ email đều có nút báo thư rác hoặc lừa đảo. Nếu là email công việc, báo cho bộ phận IT trước khi xóa, vì họ có thể cần xem để cảnh báo những người khác trong công ty.
Lỡ bấm vào link email lừa đảo thì phải làm sao?
Bình tĩnh trước đã. Việc đầu tiên là ngừng tương tác với trang web đáng ngờ: đừng cung cấp thêm thông tin và đừng làm theo bất kỳ hướng dẫn nào trên đó. Mức độ nghiêm trọng phụ thuộc vào việc bạn đã làm gì sau khi bấm, nên hãy xác định mình đang ở tình huống nào.
Chỉ mở link, chưa nhập thông tin. Đóng trang ngay, đừng nhập gì, đừng tải gì. Nếu trang tự tải tệp xuống, đừng mở tệp đó mà hãy xóa ngay, sau đó nên quét máy bằng phần mềm bảo mật. Trường hợp này rủi ro thường thấp hơn mấy trường hợp dưới, nhưng cũng đừng chủ quan.
Đã nhập tài khoản, mật khẩu hoặc mã OTP. Đổi mật khẩu ngay, tốt nhất từ thiết bị bạn tin tưởng. Nếu bạn dùng chung mật khẩu đó ở nơi khác thì đổi luôn những nơi đó.
Bật xác thực hai lớp, đăng xuất khỏi các thiết bị đang đăng nhập và xem lại lịch sử đăng nhập có gì bất thường không.
Đã cung cấp thông tin thẻ hoặc tài khoản ngân hàng. Đây là tình huống cần nhanh. Liên hệ ngân hàng qua kênh chính thức, thường các ngân hàng đều cung cấp dịch vụ hỗ trợ khuẩn cấp qua hotlink, làm việc 24/7. Bạn cũng nên theo dõi sao kê trong những ngày sau đó.
Đã tải và mở tệp đính kèm. Ngắt mạng của máy trước để hạn chế dữ liệu bị gửi đi hoặc mã độc lan rộng. Quét toàn bộ máy bằng phần mềm bảo mật, rồi từ một thiết bị khác an toàn đổi mật khẩu các tài khoản quan trọng.
Phần mềm diệt virus không phải lúc nào cũng phát hiện được mã độc, nên kết quả quét sạch chưa chắc là hết nguy cơ. Bạn có thể đọc thêm trong bài 8 hiểu lầm về phần mềm độc hại.
Máy công ty thì báo ngay bộ phận IT. Trong lúc đó, đừng đăng nhập thêm tài khoản quan trọng nào trên máy này. Chỉ nên cài lại hệ điều hành khi có căn cứ máy đã nhiễm mã độc và bạn đã có cách sao lưu an toàn. Lúc sao lưu, chỉ lấy những tệp thật sự cần và quét lại chúng.
Đã chuyển tiền cho kẻ lừa đảo. Liên hệ ngân hàng ngay lập tức, nói rõ bạn bị lừa chuyển tiền để họ hỗ trợ theo quy trình của họ. Giữ lại bằng chứng gồm email, biên lai chuyển tiền và nội dung trao đổi, rồi báo cho cơ quan chức năng. Báo càng sớm thì càng có cơ hội, dù không ai đảm bảo được việc lấy lại tiền.
Đặc biệt cảnh giác với những người hoặc dịch vụ trên mạng xã hội quảng cáo có thể lấy lại tiền đã mất. Đây thường là chiêu lừa đảo lần hai, nhắm vào những người vừa bị mất tiền, khiến bạn tiếp tục mất thêm.
Một số câu hỏi thường gặp
Email lừa đảo có thể dùng địa chỉ email thật không?
Có thể. Kẻ gửi có thể làm giả địa chỉ gửi, hoặc dùng một tài khoản thật đã bị chiếm quyền. Logo, chữ ký và giao diện giống thật cũng chưa đủ để kết luận đó là email chính thức, vì mấy thứ đó rất dễ sao chép. Ta nên nhìn vào cách email yêu cầu mình hành động, rồi kiểm tra lại qua kênh chính thức.
Chỉ mở email lừa đảo có bị mất tài khoản không?
Thường rủi ro nằm ở việc bấm link, tải tệp hoặc trả lời, chứ không phải chỉ mở thư. Có điều một số email kèm ảnh theo dõi để báo cho người gửi biết bạn đã mở. Nhiều dịch vụ mặc định chặn tải ảnh từ thư lạ, bạn nên giữ thiết lập đó.
Có nên trả lời hoặc nhấn hủy đăng ký trong email đáng ngờ không?
Không nên. Trả lời hay bấm hủy đăng ký ở thư lạ có thể xác nhận địa chỉ của bạn đang được dùng, và chính link hủy đăng ký cũng có thể là link giả. Dùng nút báo thư rác của dịch vụ email thì ổn hơn.
Gmail có tự động phát hiện email lừa đảo không?
Gmail lọc được khá nhiều thư rác và thư lừa đảo, đôi khi còn hiện cảnh báo. Nhưng không bộ lọc nào đảm bảo bắt hết được. Cảnh báo chỉ nên coi là hỗ trợ, còn bạn vẫn là người quyết định cuối cùng.
Kết luận
Email lừa đảo ngày càng giống thật, nên cách phòng thủ hiệu quả không nằm ở việc cố tìm lỗi. Hãy giữ một nguyên tắc: email nào yêu cầu gấp, liên quan đến tiền hoặc tài khoản thì đừng bấm, tự vào trang chính thức để kiểm tra. Mất thêm vài chục giây, đổi lại bạn tránh được một tài khoản bị chiếm hay một khoản tiền khó lấy lại. Hy vọng bài viết này hữu ích với bạn.
